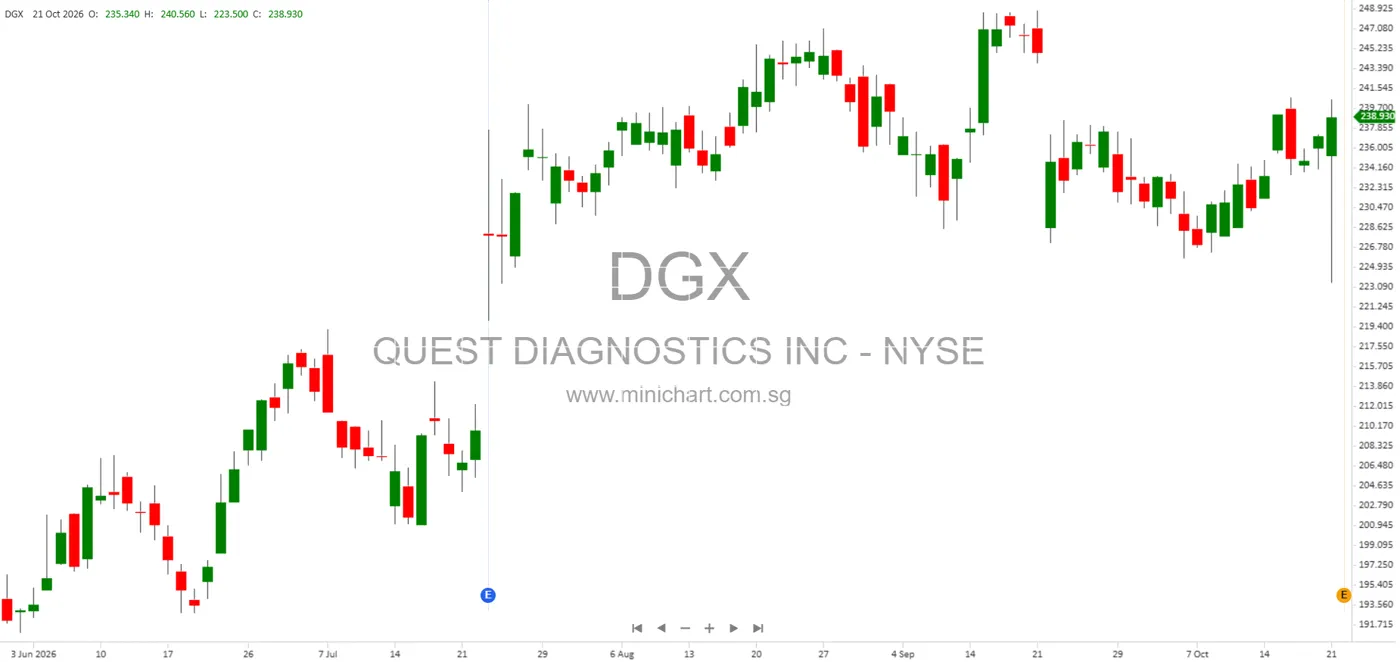
ក្រុមហ៊ុនមន្ទីរពិសោធន៍គ្លីនិកខ្នាតយក្ស Quest Diagnostics បានបញ្ជាក់ក្នុងសប្តាហ៍នេះថា ក្រុមហេគឃ័រដែលគ្មានការអនុញ្ញាតបានជ្រៀតចូលទៅក្នុងប្រព័ន្ធកម្មវិធីគ្លីនិកចម្បងមួយរបស់ខ្លួន ដែលធ្វើឱ្យបែកធ្លាយព័ត៌មានផ្ទាល់ខ្លួន និងព័ត៌មានវេជ្ជសាស្ត្ររបស់អ្នកជំងឺ។ ក្រុមហ៊ុនធ្វើតេស្តដែលមានមូលដ្ឋាននៅទីក្រុង Secaucus រដ្ឋ New Jersey មួយនេះបានរកឃើញការជ្រៀតចូលបណ្តាញនៅថ្ងៃទី October 21, 2026 ដែលជំរុញឱ្យមានការបិទប្រព័ន្ធដែលរងផលប៉ះពាល់ជាបន្ទាន់ និងបើកការស៊ើបអង្កេតកម្រិតសហព័ន្ធ។
Quest គឺជាអ្នកផ្តល់សេវាធ្វើតេស្តរោគវិនិច្ឆ័យដ៏ធំបំផុតមួយនៅសហរដ្ឋអាមេរិក ដោយដំណើរការការងារមន្ទីរពិសោធន៍សម្រាប់មនុស្សពេញវ័យអាមេរិកប្រមាណ one in three នាក់ជារៀងរាល់ឆ្នាំ និងសហការជាមួយមន្ទីរពេទ្យ និងវេជ្ជបណ្ឌិតក្នុងស្រុកប្រហែលពាក់កណ្តាល។ ខណៈដែលក្រុមហ៊ុនអះអាងថា ប្រតិបត្តិការដំណើរការមន្ទីរពិសោធន៍ស្នូលនៅតែដំណើរការយ៉ាងពេញលេញ ការបែកធ្លាយកំណត់ត្រាវេជ្ជសាស្ត្រដ៏រសើបនៅក្នុងច្រកទ្វារផ្ទៃក្នុងមួយនេះ បានបន្ថែមជំពូកដ៏គួរឱ្យព្រួយបារម្ភមួយទៀតចំពោះវិបត្តិសន្តិសុខដែលកាន់តែធ្ងន់ធ្ងរឡើងនៅក្នុងវិស័យថែទាំសុខភាព។
អ្វីដែលបានកើតឡើង៖ ការបំពានលើប្រព័ន្ធ Quanum
យោងតាមឯកសារបទប្បញ្ញត្តិ Form 8-K ដែលបានដាក់ជូនគណៈកម្មការមូលបត្រ និងការផ្លាស់ប្តូរអាមេរិក (SEC) ក្រុមហ៊ុន Quest បានរកឃើញសកម្មភាពគ្មានការអនុញ្ញាតនៅក្នុងបរិស្ថាន Quanum Lab Services Manager (LSM) របស់ខ្លួន។ Quanum LSM បម្រើជាស្ពានឌីជីថលរវាងអ្នកផ្តល់សេវាថែទាំសុខភាព និងកន្លែងផ្តល់សេវារបស់ Quest ដែលអនុញ្ញាតឱ្យគ្រូពេទ្យ គ្លីនិក និងបុគ្គលិកមន្ទីរពេទ្យដាក់បញ្ជាធ្វើតេស្តរោគវិនិច្ឆ័យ តាមដានដំណើរការសំណាក និងទាញយកលទ្ធផលមន្ទីរពិសោធន៍របស់អ្នកជំងឺ។
នៅពេលកំណត់អត្តសញ្ញាណសកម្មភាពគួរឱ្យសង្ស័យនៅថ្ងៃទី October 21 ក្រុមហ៊ុន Quest បានចាប់ផ្តើមនីតិវិធីទប់ស្កាត់ជាបន្ទាន់ និងបានកាត់ផ្តាច់ការចូលប្រើអ៊ីនធឺណិតជាបណ្តោះអាសន្នទៅកាន់ច្រកទ្វារ Quanum LSM ដើម្បីការពារការបែកធ្លាយទិន្នន័យបន្ថែមទៀត។ នៅក្នុងបច្ចុប្បន្នភាពនៃឧប្បត្តិហេតុ ក្រុមហ៊ុនបានបញ្ជាក់ថា អ្នកជ្រៀតចូលអាចចូលទៅកាន់ឯកសារដែលមានផ្ទុកព័ត៌មានសុខភាពដែលត្រូវបានការពារ (PHI) ព្រមទាំងព័ត៌មានដែលអាចកំណត់អត្តសញ្ញាណផ្ទាល់ខ្លួន (PII)។
Quest បានកត់សម្គាល់ថា ខ្លួនបាននាំយកអ្នកជំនាញកោសល្យវិច័យសន្តិសុខអ៊ីនធឺណិតខាងក្រៅមកវិភាគកំណត់ត្រាម៉ាស៊ីនមេ និងកំណត់ឱ្យបានច្បាស់ពីរបៀបដែលអ្នកវាយប្រហារបានឆ្លងកាត់ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ។ អាជ្ញាធរអនុវត្តច្បាប់សហព័ន្ធត្រូវបានជូនដំណឹងភ្លាមៗបន្ទាប់ពីការរកឃើញនេះ។
ទស្សនា៖ Quest Diagnostics រាយការណ៍ពីការបំពានសន្តិសុខតាមអ៊ីនធឺណិតដែលប៉ះពាល់ដល់ ‘កំណត់ត្រាអ្នកជំងឺមួយចំនួន’

វីដេអូ៖ WTNH News8 នៅលើ YouTube
ព័ត៌មានលម្អិតជាក់ស្តែង៖ ផលប៉ះពាល់ កាលវិភាគ និងប្រព័ន្ធដែលរងផលប៉ះពាល់
 រូបថត៖ scworld.com (ប្រភព)
ខណៈដែល Quest បានទទួលស្គាល់ជាផ្លូវការថាកំណត់ត្រាអ្នកជំងឺត្រូវបានចូលប្រើប្រាស់ អ្នកស៊ើបអង្កេតកោសល្យវិច័យនៅតែបន្តធ្វើការដើម្បីកំណត់វិសាលភាពពេញលេញនៃការបំពាន និងចំនួនបុគ្គលសរុបដែលរងផលប៉ះពាល់។ ក្រុមហ៊ុនផ្តល់សេវារោគវិនិច្ឆ័យនេះដំណើរការទីតាំងផ្តល់សេវាច្រើនជាង 7,700 កន្លែង រួមទាំងមជ្ឈមណ្ឌលសេវាកម្មអ្នកជំងឺជាក់លាក់ប្រមាណ 2,000 កន្លែងនៅទូទាំងប្រទេស ដែលមានន័យថាកម្មវិធីណាមួយដែលប៉ះពាល់ដល់ប្រព័ន្ធរោគវិនិច្ឆ័យរបស់ខ្លួនសុទ្ធតែកាន់កាប់កំណត់ត្រាដ៏រសើបយ៉ាងច្រើនសម្បើម។
យ៉ាងសំខាន់ Quest បានបញ្ជាក់យ៉ាងច្បាស់ថា ប្រព័ន្ធបញ្ជាទិញផ្ទៃក្នុងផ្សេងទៀតមិនត្រូវបានប៉ះពាល់នោះទេ។ ការរួមបញ្ចូលកំណត់ត្រាវេជ្ជសាស្ត្រអេឡិចត្រូនិច (EMR) ផ្ទាល់ ចំណុចប្រទាក់ប្រព័ន្ធព័ត៌មានមន្ទីរពិសោធន៍ (LIS) និងកម្មវិធី Quanum eLabs មិនត្រូវបានបំពានឡើយ។ ទោះជាយ៉ាងណាក៏ដោយ ដើម្បីជាការប្រុងប្រយ័ត្ន Quest បានកំណត់ការចូលប្រើប្រាស់ជាបណ្តោះអាសន្ននូវឧបករណ៍ជំនួយរួមមាន LabHQ និង Essential Insights។
| ព័ត៌មានលម្អិត | ព័ត៌មានជាក់លាក់នៃការបំពាន និងស្ថានភាពប្រតិបត្តិការ |
|---|---|
| ក្រុមហ៊ុនរងផលប៉ះពាល់ | Quest Diagnostics Incorporated (NYSE: DGX) |
| ប្រព័ន្ធដែលត្រូវបានបំពាន | Quanum Lab Services Manager (LSM) |
| កាលបរិច្ឆេទរកឃើញ | October 21, 2026 |
| កាលបរិច្ឆេទបង្ហាញព័ត៌មានដល់ SEC | October 22, 2026 (Form 8-K) |
| ប្រភេទនៃទិន្នន័យដែលបែកធ្លាយ | ព័ត៌មានសុខភាពដែលត្រូវបានការពារ (PHI) និងព័ត៌មានដែលអាចកំណត់អត្តសញ្ញាណផ្ទាល់ខ្លួន (PII) |
| កំណត់ត្រាអ្នកជំងឺដែលរងផលប៉ះពាល់ | កំពុងស្ថិតក្រោមការស៊ើបអង្កេតកោសល្យវិច័យសកម្ម |
| ការរំខានដល់ប្រតិបត្តិការ | គ្មានការរំខានដល់ការធ្វើតេស្តរោគវិនិច្ឆ័យឡើយ ការបញ្ជាទិញត្រូវបានបង្វែរទៅ eLabs និង eFax |
| គោលដៅស្តារសេវាកម្មឡើងវិញ | October 23, 2026 |
ដើម្បីកុំឱ្យការបញ្ជាទិញផ្នែកគ្លីនិកមានការរអាក់រអួល Quest បានបង្វែរគ្រូពេទ្យដែលរងផលប៉ះពាល់ទៅកាន់ដំណើរការការងារជំនួស ដោយផ្តល់ការចូលប្រើប្រាស់តាមរយៈ Quanum eLabs ជាមួយនឹងគណនីអ្នកប្រើប្រាស់ដែលមានស្រាប់ រួមជាមួយនឹងទម្រង់ក្រដាសផ្ទាល់ ខ្សែទូរស័ព្ទគាំទ្រអតិថិជន និងការបញ្ជូន eFax ប្រកបដោយសុវត្ថិភាព។
ប្រវត្តិសន្តិសុខរបស់ Quest Diagnostics
ឧប្បត្តិហេតុនេះមិនមែនជាលើកទីមួយទេដែល Quest Diagnostics ជួបប្រទះបញ្ហានៃការបែកធ្លាយទិន្នន័យអ្នកជំងឺ។ ក្រុមហ៊ុនបានឆ្លងកាត់ឧប្បត្តិហេតុសន្តិសុខកម្រិតខ្ពស់ជាច្រើនក្នុងទសវត្សរ៍កន្លងមក ដែលបានធ្វើឱ្យបែកធ្លាយកំណត់ត្រាវេជ្ជសាស្ត្រ និងហិរញ្ញវត្ថុរបស់អ្នកប្រើប្រាស់រាប់លាននាក់៖
- ការបំពាន Care360 ក្នុងឆ្នាំ 2016៖ ភាគីទីបីដែលគ្មានការអនុញ្ញាតបានជ្រៀតចូលកម្មវិធីច្រកទ្វារអ្នកជំងឺ Care360 ដោយបានបំពានលើព័ត៌មានលម្អិតផ្ទាល់ខ្លួន លទ្ធផលមន្ទីរពិសោធន៍ និងទិន្នន័យទំនាក់ទំនងរបស់បុគ្គលប្រមាណ 34,000 នាក់។ ឧប្បត្តិហេតុនោះបានបង្កឱ្យមានបណ្តឹងសមូហភាពដែលទីបំផុត Quest បានដោះស្រាយនៅក្នុងតុលាការសហព័ន្ធ។
- ការវាយប្រហារខ្សែច្រវាក់ផ្គត់ផ្គង់ AMCA ក្នុងឆ្នាំ 2019៖ នៅក្នុងការបំពានវិស័យថែទាំសុខភាពដ៏ធ្ងន់ធ្ងរបំផុតមួយក្នុងទសវត្សរ៍នោះ ក្រុមហេគឃ័របានបំពានច្រកទ្វារទូទាត់ប្រាក់តាមគេហទំព័ររបស់ American Medical Collection Agency (AMCA) ដែលជាអ្នកលក់សេវាប្រមូលបំណុលខាងក្រៅដែលចុះកិច្ចសន្យាដោយដៃគូទូទាត់ប្រាក់របស់ Quest។ ការសម្របសម្រួលនេះបានធ្វើឱ្យបែកធ្លាយទិន្នន័យហិរញ្ញវត្ថុ លេខសន្តិសុខសង្គម និងព័ត៌មានលម្អិតផ្ទាល់ខ្លួនរបស់អ្នកជំងឺ Quest ប្រមាណ 11.9 million នាក់ ដែលនៅទីបំផុតបានបង្ខំឱ្យក្រុមហ៊ុនមេរបស់ AMCA ធ្លាក់ចូលទៅក្នុងស្ថានភាពក្ស័យធនតាមជំពូក Chapter 11។
ខុសពីឧប្បត្តិហេតុ AMCA ឆ្នាំ 2019 ដែលផ្តើមចេញពីអ្នកផ្គត់ផ្គង់ភាគីទីបី និងមិនរាប់បញ្ចូលលទ្ធផលមន្ទីរពិសោធន៍ជាក់ស្តែង ការបំពានដែលទើបតែបង្ហាញក្នុងឆ្នាំ 2026 នេះបានកើតឡើងដោយផ្ទាល់នៅលើប្រព័ន្ធផ្ទៃក្នុងរបស់ Quest ដែលត្រូវបានរចនាឡើងជាពិសេសដើម្បីបញ្ជូនការបញ្ជាទិញ និងលទ្ធផលតេស្តរោគវិនិច្ឆ័យ។
វិស័យសុខាភិបាលរងការវាយប្រហារ៖ ទិដ្ឋភាពទូទៅ
 រូបថត៖ securityweek.com (ប្រភព)
ការបង្ហាញព័ត៌មានរបស់ Quest កើតឡើងចំពេលមានការកើនឡើងយ៉ាងខ្លាំងនៃការវាយប្រហារតាមអ៊ីនធឺណិតដែលផ្តោតលើឧស្សាហកម្មថែទាំសុខភាព និងបច្ចេកវិទ្យាវេជ្ជសាស្ត្រ។ វិស័យវេជ្ជសាស្ត្របានក្លាយជាទីតាំងដ៏ទាក់ទាញបំផុតសម្រាប់ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិត ពីព្រោះកំណត់ត្រាអ្នកជំងឺឌីជីថលមានតម្លៃថ្លៃខ្ពស់នៅលើទីផ្សារងងឹត (dark web)។ កម្រងព័ត៌មានអ្នកជំងឺដ៏ទូលំទូលាយតែមួយជាញឹកញាប់ផ្ទុកនូវទិន្នន័យសម្គាល់អចិន្ត្រៃយ៍៖ លេខសន្តិសុខសង្គម លេខសម្គាល់ការធានារ៉ាប់រង ប្រវត្តិគ្លីនិក និងព័ត៌មានទំនាក់ទំនងដែលអាចត្រូវបានប្រើសម្រាប់ការក្លែងបន្លំការធានារ៉ាប់រង ការបន្លំគោលដៅជាក់លាក់ (spear phishing) និងការលួចអត្តសញ្ញាណ។
ឧស្សាហកម្មថែទាំសុខភាពបានទទួលរងនូវការវាយប្រហារខ្សែច្រវាក់ផ្គត់ផ្គង់ដ៏ធំធេងជាច្រើនក្នុងប៉ុន្មានឆ្នាំថ្មីៗនេះ រួមទាំងការវាយប្រហារដ៏ធំក្នុងឆ្នាំ 2024 លើ Change Healthcare ដែលបានរំខានដល់ការទាមទារសំណងឱសថស្ថាន និងការទូទាត់ប្រាក់គ្លីនិកនៅទូទាំងសហរដ្ឋអាមេរិក និងបានប៉ះពាល់ដល់បុគ្គលប្រមាណ 192.7 million នាក់។ ពេញមួយឆ្នាំ 2026 ក្រុមហ៊ុនវេជ្ជសាស្ត្រខ្នាតយក្ស និងក្រុមហ៊ុនផលិតឧបករណ៍លេចធ្លោផ្សេងទៀត រួមមាន Boston Scientific, Medtronic និង Stryker ក៏បានប្រឈមមុខនឹងការប៉ុនប៉ងជ្រៀតចូលយ៉ាងស្វិតស្វាញផងដែរ។
Quest ក៏បានចាត់វិធានការយ៉ាងឆាប់រហ័សដើម្បីដោះស្រាយពាក្យចចាមអារ៉ាមបច្ចេកទេសដែលរីករាលដាលផងដែរ៖ ក្រុមហ៊ុនបានបញ្ជាក់ប្រាប់អ្នកសារព័ត៌មានថា ឧប្បត្តិហេតុរបស់ខ្លួនមិនមានការពាក់ព័ន្ធទាំងស្រុងទៅនឹងភាពងាយរងគ្រោះ "php2shell" ដែលទើបតែរកឃើញថ្មី ដែលបានធ្វើឱ្យកក្រើកហេដ្ឋារចនាសម្ព័ន្ធគេហទំព័រទូទាំងពិភពលោកកាលពីដើមសប្តាហ៍នោះទេ។
ការឆ្លើយតបផ្លូវការ និងកិច្ចខិតខំប្រឹងប្រែងដោះស្រាយ
នៅក្នុងសេចក្តីថ្លែងការណ៍បទប្បញ្ញត្តិដែលចុះហត្ថលេខាដោយលេខាធិការសាជីវកម្ម Sean D. Mersten ក្រុមហ៊ុន Quest បានសង្កត់ធ្ងន់ថាខ្លួនបានធ្វើសកម្មភាពយ៉ាងឆាប់រហ័សដើម្បីផ្តាច់ការជ្រៀតចូលនេះ។ ក្រុមហ៊ុនបានបញ្ជាក់នៅក្នុងការបង្ហាញព័ត៌មានបទប្បញ្ញត្តិថា៖ «ក្រុមហ៊ុនបានផ្តួចផ្តើមពិធីសារឆ្លើយតបឧប្បត្តិហេតុរបស់ខ្លួនដើម្បីទប់ស្កាត់សកម្មភាពនេះ ហើយវិធានការដោះស្រាយត្រូវបានអនុវត្តដើម្បីការពារការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាតបន្ថែមទៀត»។
Quest បានទទូចប្រាប់វិនិយោគិនថា ព្រឹត្តិការណ៍សន្តិសុខនេះ «មិនបានរំខានយ៉ាងខ្លាំងដល់ប្រតិបត្តិការអាជីវកម្មរបស់ខ្លួន ឬសមត្ថភាពក្នុងការបម្រើអ្នកជំងឺនោះទេ»។ ក្រុមហ៊ុនយក្សផ្នែករោគវិនិច្ឆ័យនេះបានកំណត់គោលដៅផ្ទៃក្នុងដើម្បីស្តារការចូលប្រើប្រាស់ប្រព័ន្ធពេញលេញឡើងវិញឱ្យបានឆាប់ត្រឹមថ្ងៃទី October 23, 2026 ដោយរង់ចាំការបោសសម្អាតពីកោសល្យវិច័យ។
អ្នកជំនាញសន្តិសុខអ៊ីនធឺណិតបានចង្អុលបង្ហាញថា ការផ្តាច់ប្រព័ន្ធផ្ទៃក្នុងក្នុងរយៈពេលប៉ុន្មានម៉ោងគឺមានសារៈសំខាន់ខ្លាំងណាស់ក្នុងការការពារការផ្លាស់ទីផ្ដេក ប៉ុន្តែវត្តមានរបស់តួអង្គខាងក្រៅនៅក្នុងច្រកទ្វារផលិតកម្មបានគូសបញ្ជាក់ពីបញ្ហាប្រឈមក្នុងការគ្រប់គ្រងការចូលប្រើប្រាស់ដែលនៅតែកើតមាន។ អ្នកវិភាគស៊ើបការណ៍ការគំរាមកំហែងកត់សម្គាល់ថា បណ្តាញថែទាំសុខភាពត្រូវតែអនុវត្តការបែងចែកផ្នែកតូចៗ (micro-segmentation) ឱ្យកាន់តែតឹងរ៉ឹង ដើម្បីផ្ទៀងផ្ទាត់ថាព័ត៌មានបញ្ជាក់អត្តសញ្ញាណដែលរងការសម្របសម្រួលនៅក្នុងច្រកទ្វារប្រឈមមុខនឹងអ្នកផ្តល់សេវាមិនអាចត្រូវបានប្រើដើម្បីប្រមូលទិន្នន័យពីតារាងមូលដ្ឋានទិន្នន័យទាំងមូលបានឡើយ។
អ្វីដែលអ្នកជំងឺ និងអ្នកផ្តល់សេវាថែទាំសុខភាពគួរធ្វើ
 រូបថត៖ minichart.com.sg (ប្រភព)
ទោះបីជា Quest មិនទាន់បានបញ្ចប់សវនកម្មរបស់ខ្លួនលើគណនីជាក់លាក់ដែលត្រូវបានសម្របសម្រួលក៏ដោយ អ្នកជំងឺដែលបានបញ្ចប់ការធ្វើតេស្តឈាម ការពិនិត្យរោគវិទ្យា ឬការធ្វើរោគវិនិច្ឆ័យជាប្រចាំតាមរយៈ Quest ក្នុងប៉ុន្មានខែថ្មីៗនេះ គួរតែចាត់វិធានការការពារខ្លួន៖
- តាមដានភាពមិនប្រក្រតីនៃការពន្យល់អំពីអត្ថប្រយោជន៍ (EOB)៖ ពិនិត្យមើលរបាយការណ៍ពីក្រុមហ៊ុនធានារ៉ាប់រងសុខភាពរបស់អ្នកឱ្យបានទៀងទាត់។ ប្រុងប្រយ័ត្នចំពោះការទាមទារសំណងសម្រាប់នីតិវិធី ការធ្វើតេស្តមន្ទីរពិសោធន៍ ឬការមកជួបគ្លីនិកដែលអ្នកមិនធ្លាប់មាន។
- ប្រុងប្រយ័ត្នចំពោះការបន្លំវេជ្ជសាស្ត្រ (Medical Phishing)៖ អ្នកវាយប្រហារដែលមានឈ្មោះតេស្តមន្ទីរពិសោធន៍ពិតប្រាកដ និងកាលបរិច្ឆេទគ្លីនិកអាចបង្កើតអ៊ីមែល ឬសារ SMS បន្លំដ៏គួរឱ្យជឿជាក់ដោយក្លែងបន្លំជាវេជ្ជបណ្ឌិត មន្ទីរពេទ្យ ឬ Quest ផ្ទាល់។ កុំចុចលើតំណភ្ជាប់អ៊ីមែលដែលស្នើសុំការបញ្ជាក់អត្តសញ្ញាណ ឬការទូទាត់ប្រាក់ឱ្យសោះ។
- បង្កករបាយការណ៍ឥណទាន៖ ដាក់ការបង្កកឥណទានដោយឥតគិតថ្លៃជាមួយ Equifax, Experian និង TransUnion។ ការបង្កកអាចរារាំងតួអង្គព្យាបាទមិនឱ្យបើកកាតឥណទាន ឬបណ្តាញហិរញ្ញប្បទានវេជ្ជសាស្រ្តដោយប្រើព័ត៌មានផ្ទាល់ខ្លួនដែលបែកធ្លាយរបស់អ្នក។
- អនុវត្តអនាម័យច្រកទ្វារគណនី៖ ប្រសិនបើអ្នកចូលប្រើច្រកទ្វារអ្នកជំងឺ MyQuest របស់ Quest សូមធ្វើបច្ចុប្បន្នភាពពាក្យសម្ងាត់គណនីរបស់អ្នកភ្លាមៗ ហើយផ្ទៀងផ្ទាត់ថាការផ្ទៀងផ្ទាត់ពីរកត្តា (2FA) ត្រូវបានបើកដំណើរការ។
អ្នកផ្តល់សេវាថែទាំសុខភាពដែលពឹងផ្អែកលើ Quanum LSM គួរតែត្រួតពិនិត្យគណនីផ្ទៃក្នុងសម្រាប់កំណត់ត្រាការចូលប្រើប្រាស់ដែលគួរឱ្យសង្ស័យ ផ្លាស់ប្តូរព័ត៌មានសម្ងាត់ API របស់អ្នកផ្តល់សេវា និងផ្ទៀងផ្ទាត់ថាបុគ្គលិកបញ្ជូនការបញ្ជាទិញសំខាន់ៗតាមរយៈបណ្តាញបន្ទាប់បន្សំដែលបានផ្ទៀងផ្ទាត់ដូចជា eLabs រហូតទាល់តែ Quest បញ្ជាក់ថាប្រព័ន្ធនេះស្អាតល្អឡើងវិញ។
ជំហានបន្ទាប់ និងសំណួរដែលមិនទាន់មានចម្លើយ
សំណួរសំខាន់ៗជាច្រើននៅតែមិនទាន់មានចម្លើយនៅឡើយ។ Quest មិនទាន់បានបញ្ជាក់ថាតើអ្នកជ្រៀតចូលបានលួចយកទិន្នន័យចេញក្រៅ ឬគ្រាន់តែបើកមើលកំណត់ត្រាមុនពេលត្រូវបានបណ្តេញចេញនោះទេ។ អត្តសញ្ញាណ ឬសម្ព័ន្ធភាពនៃតួអង្គគំរាមកំហែងមិនទាន់ត្រូវបានកំណត់នៅឡើយទេ ហើយមិនទាន់មានក្រុមជំរិតទារប្រាក់ (ransomware) ណាមួយចេញមុខទទួលខុសត្រូវចំពោះការបំពាននេះនៅឡើយទេ។
ក្រោមបទប្បញ្ញត្តិច្បាប់ស្តីពីការចល័ត និងគណនេយ្យភាពនៃការធានារ៉ាប់រងសុខភាពសហព័ន្ធ (HIPAA) ក្រុមហ៊ុន Quest ត្រូវបានតម្រូវដោយច្បាប់ឱ្យជូនដំណឹងដល់បុគ្គលដែលរងផលប៉ះពាល់ និងការិយាល័យសិទ្ធិស៊ីវិលនៃក្រសួងសុខាភិបាល និងសេវាមនុស្សរបស់សហរដ្ឋអាមេរិក (HHS) ក្នុងរយៈពេល 60 days បន្ទាប់ពីការរកឃើញការបំពានដែលប៉ះពាល់ដល់មនុស្សចាប់ពី 500 នាក់ឡើងទៅ។ នៅពេលដែលអ្នកជំនាញកោសល្យវិច័យពិនិត្យមើលសំណួរមូលដ្ឋានទិន្នន័យ និងកំណត់ត្រាម៉ាស៊ីនមេ ចំនួនពិតប្រាកដនៃប្រជាជនអាមេរិកដែលរងផលប៉ះពាល់នឹងត្រូវលាតត្រដាង។
ស្ថាប័នគ្រប់គ្រង និងអគ្គមេធាវីរដ្ឋត្រូវបានគេរំពឹងថានឹងបើកការស៊ើបអង្កេតជាផ្លូវការថាតើ Quest បានរក្សាការការពារគ្រប់គ្រាន់ដើម្បីការពារទិន្នន័យគ្លីនិកសម្ងាត់ដែរឬទេ។
សំណួរដែលសួរញឹកញាប់
តើលទ្ធផលតេស្តមន្ទីរពិសោធន៍របស់ខ្ញុំត្រូវបានគេលួចដែរឬទេ?
Quest បានទទួលស្គាល់ថាកំណត់ត្រាអ្នកជំងឺដែលមានព័ត៌មានផ្ទាល់ខ្លួន និងព័ត៌មានសុខភាពដែលត្រូវបានការពារត្រូវបានចូលប្រើប្រាស់ ប៉ុន្តែក្រុមហ៊ុនមិនទាន់បានបញ្ជាក់ពីឯកសារជាក់លាក់ ឬលទ្ធផលមន្ទីរពិសោធន៍ជាក់លាក់ដែលត្រូវបានមើលដោយអ្នកវាយប្រហារនោះទេ។ បច្ចុប្បន្ន អ្នកស៊ើបអង្កេតកោសល្យវិច័យកំពុងពិនិត្យមើលកំណត់ត្រាសវនកម្មដើម្បីកំណត់ថាតើកំណត់ត្រាជាក់លាក់ណាមួយត្រូវបានរងការសម្របសម្រួល។
តើគ្លីនិក Quest Diagnostics នៅតែបើកដំណើរការ និងវិភាគការធ្វើតេស្តឈាមដែរឬទេ?
បាទ/ចាស។ Quest បានបញ្ជាក់ថា ប្រតិបត្តិការធ្វើតេស្តរោគវិនិច្ឆ័យ មជ្ឈមណ្ឌលសេវាកម្មអ្នកជំងឺ និងមន្ទីរពិសោធន៍សំណាករបស់ខ្លួនកំពុងដំណើរការជាធម្មតាដោយមិនមានការរំខានធ្ងន់ធ្ងរឡើយ។
តើខ្ញុំដឹងដោយរបៀបណាប្រសិនបើកំណត់ត្រារបស់ខ្ញុំត្រូវបានរាប់បញ្ចូលក្នុងការបំពាននេះ?
Quest ត្រូវបានតម្រូវដោយច្បាប់សហព័ន្ធ HIPAA ឱ្យចេញលិខិតជូនដំណឹងអំពីការបំពានជាលាយលក្ខណ៍អក្សរដល់អ្នកជំងឺដែលរងផលប៉ះពាល់ទាំងអស់ នៅពេលដែលបុគ្គលទាំងនោះត្រូវបានកំណត់អត្តសញ្ញាណដោយការស៊ើបអង្កេតកោសល្យវិច័យ។ ប្រសិនបើកំណត់ត្រារបស់អ្នកត្រូវបានសម្របសម្រួល អ្នកនឹងទទួលបានលិខិតជូនដំណឹងដោយផ្ទាល់តាមរយៈប្រៃសណីយ៍ ឬការទំនាក់ទំនងតាមអេឡិចត្រូនិកដែលមានសុវត្ថិភាព។
តើការបំពាននេះមានទំនាក់ទំនងនឹងភាពងាយរងគ្រោះ PHP សកលថ្មីៗនេះដែរឬទេ?
ទេ មិនពាក់ព័ន្ធទេ។ Quest Diagnostics បានបញ្ជាក់ដោយផ្ទាល់ទៅកាន់អ្នកយកព័ត៌មានថា ការជ្រៀតចូលនេះគឺដាច់ដោយឡែកទាំងស្រុងពីភាពទន់ខ្សោយផ្នែកសន្តិសុខ "php2shell" ដ៏រីករាលដាលដែលទើបតែត្រូវបានរកឃើញនៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធគេហទំព័រ។
តើខ្ញុំគួរធ្វើអ្វីខ្លះនៅពេលនេះដើម្បីការពារខ្លួនឯង?
សូមពិនិត្យមើលរបាយការណ៍ពន្យល់អំពីអត្ថប្រយោជន៍វេជ្ជសាស្ត្រថ្មីៗរបស់អ្នក ដាក់ការជូនដំណឹងអំពីការក្លែងបន្លំ ឬបង្កករបាយការណ៍ឥណទានរបស់អ្នកជាមួយការិយាល័យធំៗទាំងបី ហើយប្រុងប្រយ័ត្នចំពោះការហៅទូរស័ព្ទ សារជាអក្សរ ឬអ៊ីមែលដែលមិនបានស្នើសុំដែលអះអាងថាមកពីអ្នកផ្តល់សេវាថែទាំសុខភាព ឬពី Quest។