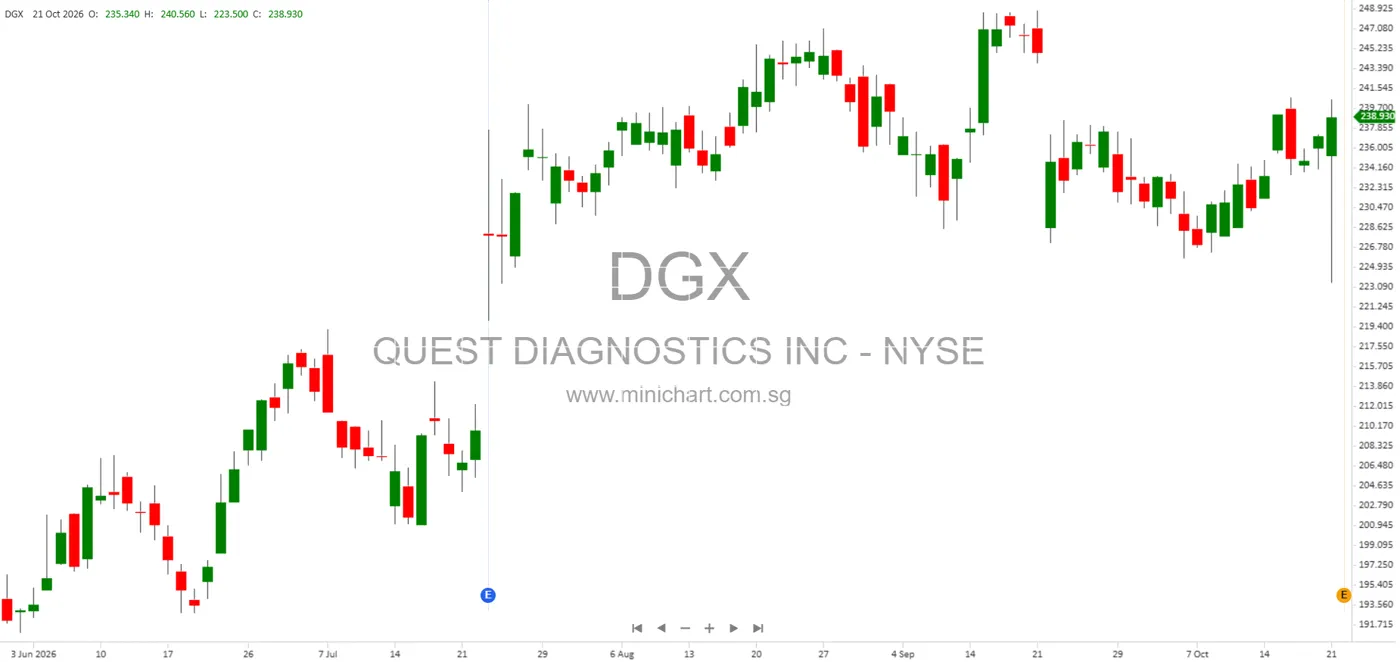
临床实验室巨头 Quest Diagnostics 本周确认,未经授权的黑客入侵了其主要临床软件平台之一,导致患者的个人和医疗信息泄露。这家总部位于新泽西州塞考克斯(Secaucus)的检测公司于 2026年10月21日 检测到网络入侵,随即紧急关闭了受影响的系统,并触发了联邦调查。
Quest 是美国最大的诊断检测服务提供商之一,每年为大约 3分之1 的美国成年人处理实验室检测,并与国内约半数的医院和医生开展合作。尽管该公司坚称核心实验室处理业务仍完全正常运行,但内部门户网站中敏感医疗记录的泄露,为整个医疗保健行业日益恶化的安全危机又增添了令人不安的一章。
事件经过:Quanum 系统遭到入侵
根据向美国证券交易委员会(SEC)提交的 Form 8-K 监管申报文件,Quest 在其 Quanum Lab Services Manager (LSM) 环境中发现了未经授权的活动。Quanum LSM 是医疗保健提供者与 Quest 设施之间的数字化桥梁,使医生、诊所和医院工作人员能够提交诊断检测订单、跟踪样本进度并获取患者的实验室结果。
在 10月21日 发现可疑活动后,Quest 启动了紧急遏制程序,并暂时切断了 Quanum LSM 门户网站的互联网连接,以防止数据进一步泄露。在一次事件更新中,该公司确认入侵者获取了包含受保护健康信息(PHI)以及个人身份信息(PII)的文件。
Quest 指出,它已聘请外部网络安全取证专家来分析服务器日志,并查明攻击者是如何绕过身份验证的。在发现该情况后,已立即通知了联邦执法部门。
观看:Quest Diagnostics 报告影响“特定患者记录”的网络入侵事件

视频:YouTube 上的 WTNH News8
具体细节:影响、时间线及受影响平台
 照片:scworld.com(来源)
尽管 Quest 已正式承认患者记录遭到访问,但取证调查人员仍在努力确定泄露的完整范围以及受影响的总人数。该诊断提供商运营着超过 7,700 个访问点——包括全国约 2,000 个专用患者服务中心——这意味着任何接触其诊断流程的软件都会处理大量的敏感记录。
至关重要的是,Quest 澄清说,其他内部订购流程未受影响。直接电子病历(EMR)集成、实验室信息系统(LIS)接口以及 Quanum eLabs 应用程序均未遭到入侵。然而,作为预防措施,Quest 暂时限制了对包括 LabHQ 和 Essential Insights 在内的辅助工具的访问。
| 细节 | 泄露详情及运营状态 |
|---|---|
| 受影响公司 | Quest Diagnostics Incorporated (NYSE: DGX) |
| 被入侵系统 | Quanum Lab Services Manager (LSM) |
| 检测日期 | 2026年10月21日 |
| SEC 披露日期 | 2026年10月22日 (Form 8-K) |
| 泄露数据类别 | 受保护健康信息 (PHI) 与 个人身份信息 (PII) |
| 受影响患者记录 | 正在进行取证确定 |
| 业务中断情况 | 诊断检测未受影响;订单已重定向至 eLabs 和 eFax |
| 目标服务恢复时间 | 2026年10月23日 |
为了保持临床订购不中断,Quest 将受影响的医生重定向到替代工作流程,通过现有的用户凭据提供对 Quanum eLabs 的访问,并辅以纸质申请单、客户支持热线和安全的 eFax 传输。
Quest Diagnostics 的安全记录
这次事件并非 Quest Diagnostics 首次面临患者数据泄露的问题。在过去十年中,该公司经历了几起备受关注的安全事件,导致数百万消费者的医疗和财务记录泄露:
- 2016年 Care360 泄露事件: 未经授权的第三方入侵了 Care360 患者门户应用程序,泄露了大约 34,000 人的个人信息、实验室结果和联系数据。该事件引发了集体诉讼,Quest 最终在联邦法院达成了和解。
- 2019年 AMCA 供应链攻击: 作为该十年中最严重的医疗保健领域泄露事件之一,黑客入侵了 American Medical Collection Agency (AMCA) 的网络计费门户,该公司是 Quest 计费合作伙伴签约的外部催收供应商。此次泄露暴露了大约 11.9 million Quest 患者的财务数据、社会安全号码和个人信息,最终迫使 AMCA 的母公司申请了 Chapter 11 破产保护。
与 2019年 AMCA 事件(该事件源于第三方供应商,且不包括实际的实验室结果)不同,新披露的 2026 年泄露事件直接发生在 Quest 的内部平台上,该平台专门用于传输订单和诊断检测结果。
围攻下的医疗保健行业:更广泛的背景
 照片:securityweek.com(来源)
Quest 的披露正值针对医疗保健和医疗技术行业的网络攻击严重升级之际。医疗行业已日益成为网络犯罪分子的首要目标,因为数字患者记录在暗网论坛上能卖出高价。一份完整的患者档案通常包含不可更改的标识符:社会安全号码、保险 ID 号码、临床病史和联系信息,这些信息可用于保险欺诈、鱼叉式网络钓鱼和身份盗窃。
医疗保健行业近年来遭受了数次毁灭性的供应链冲击,包括 2024年 对 Change Healthcare 的大规模攻击,该攻击导致全美范围内的药房理赔和临床支付陷入瘫痪,估计影响了 192.7 million 人。在整个 2026 年,其他著名的医疗巨头和设备制造商——包括 Boston Scientific、Medtronic 和 Stryker——也面临着顽固的入侵企图。
Quest 还迅速澄清了广泛流传的技术传言:该公司向记者证实,其事件与本周早些时候震惊全球 Web 基础设施的新发现的 "php2shell" 漏洞完全无关。
官方回应与补救措施
在由公司秘书 Sean D. Mersten 签署的监管声明中, Quest 强调其迅速采取了行动以隔离入侵。“公司已启动事件响应协议以遏制该活动,并已实施补救措施以防止进一步的未经授权访问,”该公司在监管披露中表示。
Quest 向投资者坚称,该安全事件“并未对其业务运营或服务患者的能力造成重大中断”。这家诊断巨头设定了一个内部目标,在获得取证许可的前提下,最早于 2026年10月23日 恢复对平台的完整访问。
网络安全专家指出,在数小时内隔离内部系统对于防止横向移动至关重要,但生产门户网站中存在外部攻击者,突显了持续存在的访问管理挑战。威胁情报分析师指出,医疗保健网络必须实施更严格的微隔离,以确保面向服务提供商的门户网站中被盗用的凭据无法用于大批量获取数据库表。
患者和医疗保健提供者应该怎么做
 照片:minichart.com.sg(来源)
尽管 Quest 尚未完成对受损特定账户的审计,但最近几个月通过 Quest 完成了验血、病理筛查或常规诊断的患者应采取防御措施:
- 留意福利说明书 (EOB) 异常: 定期检查您的健康保险承保公司的账单。留意您从未进行过的手术、实验室检测组或临床就诊的索赔。
- 警惕医疗钓鱼: 掌握了真实实验室检测名称和临床日期的攻击者,可以制作极具说服力的钓鱼邮件或短信,冒充您的医生、医院或 Quest 本身。切勿点击要求确认身份或付款的邮件链接。
- 冻结信用报告: 向 Equifax、Experian 和 TransUnion 申请免费的信用冻结。冻结可以防止恶意行为者利用您泄露的个人信息开立信用卡或申请医疗融资额度。
- 保持门户网站安全习惯: 如果您访问 Quest MyQuest 患者门户网站,请立即更新您的账户密码,并确认已开启双重身份验证(2FA)。
依赖 Quanum LSM 的医疗保健提供者应监控内部账户是否存在异常访问日志,轮换提供商 API 凭据,并确保员工在 Quest 证明系统安全之前,通过经过验证的二级渠道(如 eLabs)路由关键订单。
下一步及未解之谜
几个关键问题仍未得到解答。Quest 尚未确认入侵者是在被驱逐前窃取了数据,还是仅仅浏览了记录。威胁行为者的身份或所属组织尚未确定,也没有勒索软件组织声称对此次入侵负责。
根据联邦《医疗保险可移植性与责任法案》(HIPAA)的规定,在发现影响 500 人或以上的泄露事件后,Quest 在法律上有义务在 60天 内通知受影响的个人和美国卫生与公众服务部(HHS)民权办公室。随着取证专家筛选数据库查询和服务器日志,受影响的美国人的真实人数将会水落石出。
预计监管机构和各州总检察长将启动正式调查,以确定 Quest 是否维护了足够的安全措施来保护机密的临床数据。
常见问题解答
我的实验室检测结果被盗了吗?
Quest 已承认包含个人信息和受保护健康信息的患者记录遭到访问,但该公司尚未确认攻击者查看的具体文件或特定实验室结果。取证调查人员目前正在审查审计日志,以确定哪些特定记录受到了损害。
Quest Diagnostics 诊所是否仍在营业并处理血液检测?
是的。Quest 确认其诊断检测业务、患者服务中心和标本实验室均正常运行,未受到重大干扰。
我该如何知道我的记录是否包含在泄露事件中?
根据联邦 HIPAA 规则,一旦取证调查确定了受影响的个人,Quest 必须向所有受影响的患者发出书面泄露通知。如果您的记录遭到泄露,您将通过邮件或安全的电子通信收到直接通知函。
此次泄露是否与近期全球 PHP 漏洞有关?
没有。Quest Diagnostics 直接向记者证实,此次入侵与近期在 Web 基础设施中发现的广泛存在的 "php2shell" 安全漏洞完全无关。
我现在应该做些什么来保护自己?
审查您最近的医疗福利说明书账单,向三大信用局申请在您的信用报告中设置欺诈警报或冻结,并警惕自称来自医疗保健提供者或 Quest 的未经请求的电话、短信或电子邮件。