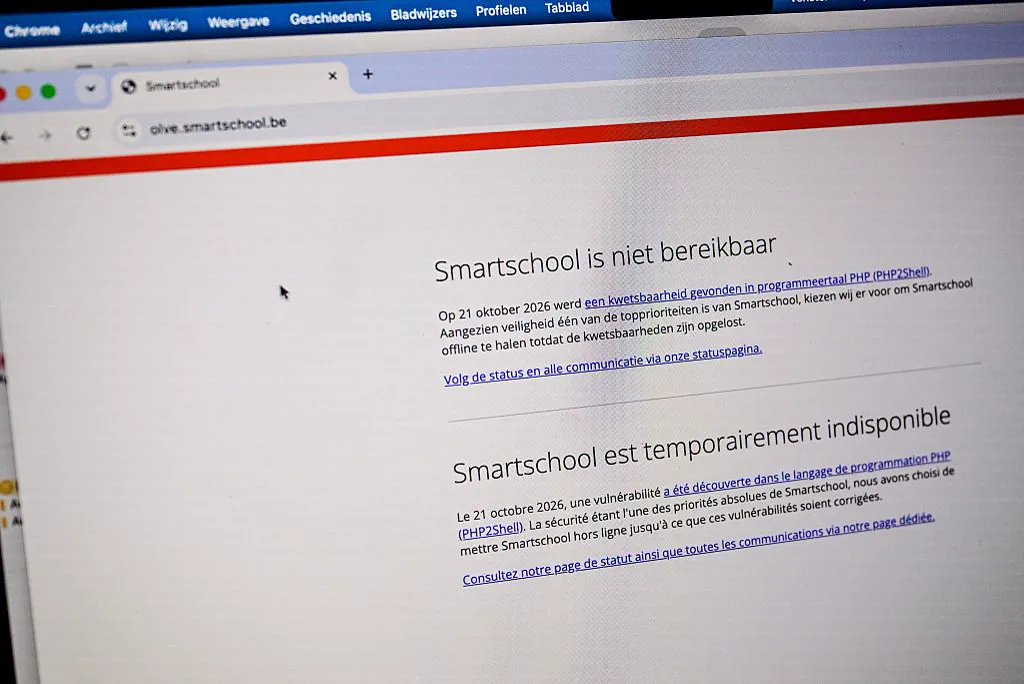
ភាពងាយរងគ្រោះកម្រិតធ្ងន់ធ្ងរចំនួន 2 នៅក្នុង PHP ដែលជាភាសាសរសេរកម្មវិធីផ្នែកម៉ាស៊ីនបម្រើ (server-side) ដំណើរការលើគេហទំព័រប្រមាណ 70% នៅទូទាំងពិភពលោក បានបង្កឱ្យមានភាពចលាចលផ្នែកសន្តិសុខសាយប័រជាសកលកាលពីសប្តាហ៍នេះ។ ត្រូវបានលាតត្រដាងនៅថ្ងៃទី 21 ខែតុលា ឆ្នាំ 2026 ភាពទន់ខ្សោយទាំងនេះបានអនុញ្ញាតឱ្យពួកវាយប្រហារដែលគ្មានសិទ្ធិ (unauthenticated attackers) អាចដំណើរការកូដបំពានពីចម្ងាយ ដែលជំរុញឱ្យទីភ្នាក់ងារសន្តិសុខជាតិ ក្រុមហ៊ុនក្លោដធំៗ និងប្រតិបត្តិករហេដ្ឋារចនាសម្ព័ន្ធឌីជីថលចេញការព្រមានបន្ទាន់ ខណៈដែលការប៉ុនប៉ងវាយប្រហារដោយស្វ័យប្រវត្តិនាប់លានដងបានជន់ជោរពេញអ៊ីនធឺណិត។
ឧប្បត្តិហេតុនេះត្រូវបានអ្នកស្រាវជ្រាវដាក់ឈ្មោះថា "PHP2Shell" និងត្រូវបានគេប្រសិទ្ធនាមយ៉ាងឆាប់រហ័សនៅលើវេទិកាបច្ចេកវិទ្យាថា "PHP-ocalypse" ដោយបានបង្ខំឱ្យគេហទំព័រធំៗ និងគេហទំព័ររដ្ឋាភិបាលនៅអឺរ៉ុបត្រូវបិទប្រព័ន្ធរបស់ខ្លួនជាបណ្តោះអាសន្នដើម្បីការពារខ្លួន។ វិបត្តិនេះបានបង្ហាញយ៉ាងច្បាស់អំពីភាពផុយស្រួយនៃកម្មវិធីស្នូលរបស់បណ្តាញវិប ព្រមទាំងល្បឿននៃការបំផ្លិចបំផ្លាញរបស់បញ្ញាសិប្បនិម្មិត (AI) ក្នុងការស្វែងរក និងប្រែក្លាយចន្លោះប្រហោងសន្តិសុខទៅជាអាវុធវាយប្រហារ។
អ្វីដែលបានកើតឡើង៖ បំណះបន្ទាន់សម្រាប់ 70% នៃបណ្តាញវិប
មូលនិធិ PHP Foundation និងក្រុម PHP Group បានចេញផ្សាយកំណែទម្រង់សន្តិសុខបន្ទាន់មួយកាលពីថ្ងៃពុធ ទី 21 ខែតុលា វេលាម៉ោង 14:00 UTC បន្ទាប់ពីមានការបែកធ្លាយព័ត៌មានលម្អិតអំពីភាពងាយរងគ្រោះកាលពីថ្ងៃមុន។ អ្នកស្រាវជ្រាវសន្តិសុខនៅក្រុមហ៊ុនទើបបង្កើតថ្មី Calif ក្រុមហ៊ុនសន្តិសុខក្លោដ Wiz និង OpenAI បានចំណាយពេលជាច្រើនសប្តាហ៍ក្នុងការសម្របសម្រួលការបង្ហាញព័ត៌មានអំពីកំហុសឆ្គងស្នូលចំនួន 2 ដែលត្រូវបានរកឃើញនៅក្នុងកូដ C នៃម៉ាស៊ីន PHP។
ការទប់ស្កាត់ព័ត៌មានរួមគ្នាត្រូវបានដួលរលំមុនកាលកំណត់ នៅពេលដែលលេខសម្គាល់ភាពងាយរងគ្រោះ និងការពិពណ៌នាកម្រិតខ្ពស់បានលេចឡើងជាសាធារណៈនៅលើវេទិកាពិភាក្សារបស់អ្នកអភិវឌ្ឍន៍។ ការបែកធ្លាយនេះបានប្រែក្លាយកាលវិភាគនៃការជួសជុលតាមលំដាប់លំដោយ ទៅជាវិបត្តិប្រតិបត្តិការភ្លាមៗ។ ត្រឹមតែប៉ុន្មានម៉ោងបន្ទាប់ពីការលេចធ្លាយ ក្រុមហ៊ុនត្រួតពិនិត្យអ៊ីនធឺណិតបានកត់ត្រាការកើនឡើងយ៉ាងគំហុកនៃការស្កេនមេរោគ ដែលបង្ខំឱ្យក្រុមការងារសន្តិសុខ PHP ពន្លឿនការបញ្ចេញកំណែទម្រង់ដើម្បីការពារហេដ្ឋារចនាសម្ព័ន្ធដែលប្រឈមមុខនឹងគ្រោះថ្នាក់។
ដោយសារ PHP គឺជាគ្រឹះនៃប្រព័ន្ធគ្រប់គ្រងមាតិកា (CMS) ដូចជា WordPress, Drupal, Joomla, និង Magento រួមជាមួយនឹងស្ថាបត្យកម្មសហគ្រាសផ្ទាល់ខ្លួន ទំហំនៃការប៉ះពាល់បានគ្របដណ្តប់លើម៉ាស៊ីនបម្រើវិបសាធារណៈរាប់សិបលានគ្រឿង។ Censys បានរកឃើញម៉ាស៊ីនបម្រើប្រមាណ 2.58 million ដែលតភ្ជាប់អ៊ីនធឺណិតដោយផ្ទាល់ និងគេហទំព័រចំនួន 54.9 million ដែលដំណើរការ PHP នៅពេលមានការចេញផ្សាយកំណែទម្រង់នេះ។
ទស្សនា៖ PHP2Shell - ការពន្យល់អំពីកំហុស PHP ដែលបានបិទគេហទំព័ររដ្ឋាភិបាល

វីដេអូ: Refreshing AI Latest on YouTube
ការវិភាគបច្ចេកទេស៖ ស្វែងយល់លម្អិតអំពី CVE-2026-109618 និង CVE-2026-109619
 រូបថត: TechCrunch (ប្រភព)
ភាពងាយរងគ្រោះទាំងពីរទទួលបានពិន្ទុ Common Vulnerability Scoring System (CVSS v4.0) កម្រិត 9.2 ក្នុងចំណោម 10 ដែលឆ្លុះបញ្ចាំងពីផលប៉ះពាល់ធ្ងន់ធ្ងរបំផុត និងមិនទាមទារសិទ្ធិផ្ទៀងផ្ទាត់ណាមួយឡើយ។ ជាជាងស្ថិតនៅក្នុងកម្មវិធីជំនួយ (plugins) របស់ភាគីទីបី ឬកូដ PHP កម្រិតកម្មវិធី កំហុសទាំងពីរនេះស្ថិតនៅក្នុងដំណើរការស្នូលនៃការគ្រប់គ្រងសំណើ និងអង្គចងចាំខាងក្នុងរបស់ PHP ផ្ទាល់។
- CVE-2026-109618 (Out-of-Memory Corruption)៖ កើតឡើងនៅពេលដែលកម្មវិធីបកប្រែ PHP អស់អង្គចងចាំខណៈពេលកំពុងដំណើរការសំណើវិបចូលមក។ ប្រសិនបើបញ្ហាអស់អង្គចងចាំបានកាត់ផ្តាច់ដំណើរការភ្លាមៗ មុនពេលរចនាសម្ព័ន្ធទិន្នន័យខាងក្នុងត្រូវបានកំណត់ឱ្យបានត្រឹមត្រូវ មុខងារសម្អាតរបស់ PHP នឹងចាត់ទុកអង្គចងចាំដែលមិនទាន់បានកំណត់នោះថាត្រឹមត្រូវ ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារអាចដណ្តើមការគ្រប់គ្រងបាន។
- CVE-2026-109619 (Stale Global State / Use-After-Free)៖ កើតឡើងនៅពេលដែលកំហុសធ្ងន់ធ្ងរបានបញ្ចប់សំណើមួយ ប៉ុន្តែបានបន្សល់ទុកទ្រនិចចង្អុល និងរចនាសម្ព័ន្ធអង្គចងចាំដែលនៅសេសសល់ ដោយមិនបានបោះបង់ចោលត្រឹមត្រូវ។ នៅពេលដែលដំណើរការ worker របស់ PHP ទទួលសំណើថ្មីជាបន្តបន្ទាប់ វានឹងដំណើរការតាមទិន្នន័យចាស់ដែលត្រូវបានលុបចោលទាំងនោះ ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារអាចកែប្រែស្ថានភាពខាងក្នុង និងបញ្ជាដំណើរការ command លើប្រព័ន្ធបានតាមចិត្ត។
អ្វីដែលសំខាន់បំផុតនោះ នៅលើម៉ាស៊ីនបម្រើវិបដែលដំណើរការ Apache ជាមួយម៉ូឌុលចាស់ mod_php ទិន្នន័យវាយប្រហារអាចបង្កឱ្យមានការខូចខាតអង្គចងចាំនេះ មុនពេលកូដកម្មវិធី ឬកម្មវិធីជំនួយសុវត្ថិភាព WordPress ចាប់ផ្តើមដំណើរការទៅទៀត។ ការរៀបចំដោយប្រើប្រាស់ PHP-FPM, LiteSpeed, និង FrankenPHP ក៏ងាយរងគ្រោះផងដែរ ប៉ុន្តែ Apache mod_php គឺជាមធ្យោបាយងាយស្រួលបំផុតសម្រាប់ពួកវាយប្រហារក្នុងការដំណើរការបញ្ជា command តាមអំពើចិត្ត។
កំណែដែលរងផលប៉ះពាល់ និងតារាងបំណះ
ក្រុមការងារសន្តិសុខ PHP បានបញ្ចេញកំណែទម្រង់ជួសជុលសម្រាប់គ្រប់ជំនាន់ទាំង 4 ដែលកំពុងត្រូវបានថែទាំ។ ទោះជាយ៉ាងណាក៏ដោយ ប្រព័ន្ធអេកូឡូស៊ីទាំងមូលកំពុងប្រឈមមុខនឹងឧបសគ្គដ៏ធំ៖ ក្រុមហ៊ុនសន្តិសុខ Melurna បានប៉ាន់ប្រមាណថាប្រហែល 49% នៃការដំឡើង PHP សកម្មទូទាំងពិភពលោកកំពុងដំណើរការលើកំណែចាស់ដែលផុតកំណត់ការគាំទ្រ (EOL) ដែលមិនទទួលបានការអាប់ដេតកញ្ចប់ស្វ័យប្រវត្តិនោះទេ។
| ជំនាន់ PHP | ស្ថានភាពមុនពេលជួសជុល | កំណែដែលបានជួសជុល | ស្ថានភាពគាំទ្រផ្លូវការ |
|---|---|---|---|
| PHP 8.5 | ងាយរងគ្រោះ (8.5.0–8.5.11) | 8.5.12 | កំពុងគាំទ្រសកម្ម |
| PHP 8.4 | ងាយរងគ្រោះ (8.4.0–8.4.26) | 8.4.27 | កំពុងគាំទ្រសកម្ម |
| PHP 8.3 | ងាយរងគ្រោះ (8.3.0–8.3.35) | 8.3.36 | កំពុងគាំទ្រសកម្ម |
| PHP 8.2 | ងាយរងគ្រោះ (8.2.0–8.2.34) | 8.2.35 | គាំទ្រតែផ្នែកសុវត្ថិភាព |
| PHP 8.1 និងមុននេះ | ងាយរងគ្រោះ (5.4–8.1.x) | គ្មាន (មានតែបំណះកូដប្រភព backports) | ផុតកំណត់ការគាំទ្រ (EOL) |
សម្រាប់អ្នកគ្រប់គ្រងប្រព័ន្ធដែលនៅជាប់គាំងលើ PHP 7.4, 8.0, ឬ 8.1 ក្រុមការងារ PHP បានចេញផ្សាយបំណះកូដប្រភពអប្បបរមា (backport patches) ប៉ុន្តែកម្មវិធីគ្រប់គ្រងកញ្ចប់ស្វ័យប្រវត្តិនឹងមិនផ្តល់ការជួសជុលទាំងនេះទេ ប្រសិនបើគ្មានឃ្លាំងកូដផ្ទាល់ខ្លួន ឬការអាប់ដេតប្រព័ន្ធប្រតិបត្តិការដែលផ្តល់ដោយក្រុមហ៊ុនផ្គត់ផ្គង់។
តួនាទីរបស់ AI៖ ការស្វែងរក និងការប្រែក្លាយជាអាវុធ
 រូបថត: sumsub.com (ប្រភព)
លក្ខណៈពិសេសចម្បងមួយនៃឧប្បត្តិហេតុ PHP2Shell គឺរបៀបដែលចន្លោះប្រហោងទាំងនេះត្រូវបានរកឃើញ។ ខណៈដែលអ្នកអភិវឌ្ឍន៍ជាមនុស្សបានសរសេរកូដ C ដែលមានកំហុសកាលពីជាងមួយទសវត្សរ៍មុន បញ្ញាសិប្បនិម្មិតបានរកឃើញវិធីសាស្ត្រក្នុងការវាយប្រហារលើវា។ ដំបូងឡើយ Calif បានរកឃើញទម្រង់នៃភាពងាយរងគ្រោះនេះនៅថ្ងៃទី 1 ខែសីហា ដោយប្រើប្រាស់ GPT-5.6 Sol របស់ OpenAI។ ក្នុងពេលជាមួយគ្នានេះ Wiz បានរកឃើញចន្លោះប្រហោងនេះដោយប្រើប្រាស់វេទិកាវិភាគភាពងាយរងគ្រោះស្វ័យប្រវត្តិរបស់ខ្លួនគឺ Wiz Atlas ដោយមានជំនួយពី Gemini 4 Argon របស់ Google។
អ្នកស្រាវជ្រាវរបស់ Wiz បានកត់សម្គាល់ថា ភាពងាយរងគ្រោះទាំងនេះទាមទារនូវលំដាប់លំដោយនៃការបម្រុងទុកអង្គចងចាំយ៉ាងល្អិតល្អន់បំផុត ដែលលើសពី "សមត្ថភាពដែលអ្នកស្រាវជ្រាវជាមនុស្សអាចសម្រេចបានក្នុងការអនុវត្តជាក់ស្តែង" កំឡុងពេលធ្វើសវនកម្មកូដដោយដៃ។ ទោះជាយ៉ាងណាក៏ដោយ ម៉ូដែល AI ឈានមុខគេអាចបង្កើតគំរូរចនាសម្ព័ន្ធអង្គចងចាំ ក្លែងធ្វើការគាំង និងកំណត់ផ្លូវដែលអាចដំណើរការកូដពីចម្ងាយបានយ៉ាងឆាប់រហ័ស។
យ៉ាងណាមិញ របកគំហើញនេះបានបង្ហាញឱ្យឃើញពីភាពអសមកាលយ៉ាងធ្ងន់ធ្ងរនៃឧបករណ៍វាយប្រហារស្វ័យប្រវត្តិ។ អ្នកវិភាគសន្តិសុខបានរាយការណ៍ថា ស្ទើរតែភ្លាមៗបន្ទាប់ពីលេខសម្គាល់ CVE និងការសង្ខេបបច្ចេកទេសត្រូវបានបែកធ្លាយ ក្រុមជនទុច្ចរិតបានប្រើប្រាស់ម៉ូដែលបង្កើតកូដ ដើម្បីបង្កើតស្គ្រីបវាយប្រហារជាក់ស្តែងក្នុងរយៈពេលដ៏ខ្លីបំផុត បើប្រៀបធៀបទៅនឹងរយៈពេលដែលមនុស្សទូទៅត្រូវការ។
ផលប៉ះពាល់ជាសកល៖ ការបិទប្រព័ន្ធ ការកើនឡើងនៃចរាចរណ៍លើ Cloudflare និងការប្រកាសអាសន្នពីរដ្ឋាភិបាល
ផលវិបាកភ្លាមៗបានឆ្លុះបញ្ចាំងពីការដាច់ចរន្តហេដ្ឋារចនាសម្ព័ន្ធដ៏ធំមួយ។ រដ្ឋាភិបាលនៃប្រទេសមួយចំនួនបានសម្រេចចិត្តបិទសេវាឌីជីថលសាធារណៈទាំងស្រុងជាជាងប្រឈមមុខនឹងហានិភ័យនៃការបែកធ្លាយមូលដ្ឋានទិន្នន័យដ៏មហន្តរាយ។ គេហទំព័ររដ្ឋបាលក្រុងនៅចក្រភពអង់គ្លេស រួមទាំងម៉ាស៊ីនបម្រើសម្រាប់ក្រុមប្រឹក្សាក្នុងក្រុង Edinburgh, Bristol, និង Oxford ត្រូវបានបិទ ខណៈដែលទីភ្នាក់ងារជាតិនានាក្នុងប្រទេសហ្វាំងឡង់ ហូឡង់ បារាំង និងបែលហ្ស៊ិកបានដកគេហទំព័រដែលរងផលប៉ះពាល់ជាបណ្តោះអាសន្ន។
វេទិកាអនឡាញល្បីៗក៏រងផលប៉ះពាល់ផងដែរ។ មូលនិធិ Wikimedia Foundation បានបិទប្រព័ន្ធខាងក្នុង និងសាធារណៈមួយចំនួនដើម្បីអនុវត្តការអាប់ដេត ខណៈដែលគេហទំព័រដូចជា 4chan និង DeviantArt បានជួបប្រទះការដាច់ដំណើរការអស់រយៈពេលជាយូរ។
ទិន្នន័យពីចម្ងាយបានបង្ហាញថាការគំរាមកំហែងនេះគឺពិតប្រាកដ និងធ្ងន់ធ្ងរ៖
- Amazon Web Services (AWS)៖ ប្រធានផ្នែកសន្តិសុខ CJ Moses បានបញ្ជាក់ថា ប្រព័ន្ធអន្ទាក់ honeypot របស់ AWS បានរកឃើញការស៊ើបអង្កេតវាយប្រហារជាក់ស្តែងលើចន្លោះប្រហោងទាំងនេះនៅថ្ងៃទី 17 ខែតុលា ពោលគឺ 4 ថ្ងៃមុនការប្រកាសជាសាធារណៈ ដែលបង្ហាញថាពួកវាយប្រហារកម្រិតខ្ពស់ទទួលបានព័ត៌មានលម្អិតខណៈពេលដែលបញ្ហានេះកំពុងត្រូវបានរក្សាការសម្ងាត់។
- Cloudflare៖ អគ្គនាយកប្រតិបត្តិលោក Matthew Prince បានប្រកាសថា បណ្តាញរបស់ Cloudflare បានទប់ទល់នឹងការប៉ុនប៉ងវាយប្រហាររាប់ម៉ឺនដងក្នុងរយៈពេលត្រឹមតែ 45 នាទីបន្ទាប់ពីការលេចធ្លាយដំបូង ហើយបានកើនឡើងលើស ការវាយប្រហារដោយស្វ័យប្រវត្តិនាប់លានដង ក្នុងរយៈពេល 24 ម៉ោងបន្ទាប់។ Cloudflare បានបញ្ចេញប្រព័ន្ធការពារ Web Application Firewall (WAF) ជាសកលនៅថ្ងៃទី 21 ខែតុលា វេលាម៉ោង 03:02 UTC។
- ការព្រមានពីសហព័ន្ធ៖ ទីភ្នាក់ងារសន្តិសុខតាមអ៊ីនធឺណិត និងហេដ្ឋារចនាសម្ព័ន្ធ (CISA), FBI និងទីភ្នាក់ងារសន្តិសុខជាតិ (NSA) បានចេញសេចក្តីណែនាំបន្ទាន់ ដោយណែនាំដល់ស្ថាប័នដែលមិនអាចដំឡើងបំណះបានភ្លាមៗ ឱ្យផ្តាច់ម៉ាស៊ីនបម្រើ PHP ដែលតភ្ជាប់អ៊ីនធឺណិតចេញទាំងស្រុង។
ការប្រៀបធៀប PHP2Shell ជាមួយ Log4Shell និង Heartbleed
 រូបថត: sumsub.com (ប្រភព)
អ្នកស្រាវជ្រាវផ្នែកសន្តិសុខសាយប័របានធ្វើការប្រៀបធៀប PHP2Shell ទៅនឹងព្រឹត្តិការណ៍ជាប្រវត្តិសាស្ត្រភ្លាមៗ ដូចជា Heartbleed ក្នុងឆ្នាំ 2014 និង Log4Shell ក្នុងឆ្នាំ 2021។
ដូចទៅនឹង Log4Shell ដែរ PHP2Shell ស្ថិតនៅក្នុងសមាសភាគកម្មវិធីកូដចំហ (open-source) ដែលចាក់ឫសយ៉ាងជ្រៅ ដែលសហគ្រាសកម្រធ្វើសវនកម្មដោយផ្ទាល់ណាស់។ ទោះជាយ៉ាងណាក៏ដោយ ខណៈដែល Log4j ទាមទារឱ្យមានការកត់ត្រា Java ជាក់លាក់នៅក្នុងសេវាកម្មសហគ្រាស PHP គឺស្ថិតនៅមាត់ទ្វារខាងមុខនៃបណ្តាញវិបតែម្តង។ សំណើ HTTP POST តែមួយដែលផ្ញើទៅកាន់ម៉ាស៊ីនបម្រើដែលមិនទាន់ជួសជុល អាចដំណើរការកូដតាមចិត្តដោយមិនចាំបាច់បញ្ចូលឈ្មោះសម្ងាត់ បំពេញទម្រង់ ឬស្វែងរកទំព័រត្រឹមត្រូវនោះឡើយ។
ខុសពី Heartbleed ដែលជាកំហុសលេចធ្លាយអង្គចងចាំសម្រាប់លួចស្តាប់ព័ត៌មាន PHP2Shell អនុញ្ញាតឱ្យដំណើរការបញ្ជា command ពីចម្ងាយភ្លាមៗ។ អ្នកវាយប្រហារអាចបង្កប់ web shells លួចទិន្នន័យពី database ទាញយកព័ត៌មានសម្ងាត់ កែប្រែមាតិកាគេហទំព័រ ឬបញ្ចូលម៉ាស៊ីនបម្រើទៅក្នុងបណ្តាញ botnet ដើម្បីធ្វើការវាយប្រហារ DDoS និងជីករូបិយប័ណ្ណគ្រីបតូដោយគ្មានការអនុញ្ញាត។
ផែនការសកម្មភាពជាក់ស្តែងសម្រាប់ម្ចាស់គេហទំព័រ និងអ្នកអភិវឌ្ឍន៍
សម្រាប់អ្នកប្រើប្រាស់អ៊ីនធឺណិតទូទៅ គឺមិនមានអ្វីដែលត្រូវទាញយក ឬដំឡើងនោះទេ ព្រោះភាពងាយរងគ្រោះនេះប៉ះពាល់ដល់ម៉ាស៊ីនបម្រើវិប មិនមែនលើកម្មវិធីរុករក (browser) ឬប្រព័ន្ធប្រតិបត្តិការរបស់ឧបករណ៍ផ្ទាល់ខ្លួនឡើយ។ ប៉ុន្តែសម្រាប់អ្នកគ្រប់គ្រងប្រព័ន្ធ អ្នកអភិវឌ្ឍន៍វិប និងម្ចាស់គេហទំព័រ សកម្មភាពបន្ទាន់គឺជារឿងដែលមិនអាចខកខានបាន៖
- ដំឡើងកំណែស្នូល PHP ភ្លាមៗ៖ អនុវត្តបំណះជាផ្លូវការសម្រាប់ជំនាន់របស់អ្នក (PHP 8.5.12, 8.4.27, 8.3.36, ឬ 8.2.35) ហើយ restart សេវាកម្មវិបពាក់ព័ន្ធឱ្យបានពេញលេញ (
php-fpm, Apache, ឬ NGINX)។ - បញ្ឈប់ការប្រើប្រាស់ mod_php៖ ផ្លាស់ប្តូរបរិស្ថានចាស់ៗពីម៉ូឌុល
mod_phpរបស់ Apache ទៅកាន់PHP-FPMដែលដំណើរការនៅពីក្រោយ reverse proxy ដែលមានសុវត្ថិភាពខ្ពស់ ដើម្បីកាត់បន្ថយការប្រឈមនៃអង្គចងចាំ។ - ធ្វើសវនកម្មលើម៉ាស៊ីនបម្រើចាស់ៗ៖ ប្រព័ន្ធដែលដំណើរការ PHP 8.1 ឬចាស់ជាងនេះ ត្រូវតែដំឡើងទៅជំនាន់ដែលមានការគាំទ្រជាបន្ទាន់។ ប្រសិនបើមិនអាចធ្វើចំណាកស្រុកបានលឿនទេ ស្ថាប័នគួរតែអនុវត្តបំណះ backport ពីក្រុមហ៊ុនផ្គត់ផ្គង់ ឬផ្តាច់ការតភ្ជាប់អ៊ីនធឺណិតពីខាងក្រៅ។
- បើកដំណើរការការច្រោះ Edge WAF៖ ធានាថា edge proxies និងបណ្តាញបញ្ជូនមាតិកា (Cloudflare, AWS CloudFront, Fastly) មានការកំណត់ច្បាប់ទប់ស្កាត់ដោយស្វ័យប្រវត្ត ដើម្បីស្ទាក់ចាប់ក្បាលសំណើ (request headers) ដែលមិនប្រក្រតី។
- ត្រួតពិនិត្យរកមើល Web Shells៖ ប្រតិបត្តិករប្រព័ន្ធគួរតែដំណើរការការត្រួតពិនិត្យភាពត្រឹមត្រូវនៃឯកសារ (file integrity monitoring) នៅទូទាំងថតឯកសារ ដើម្បីផ្ទៀងផ្ទាត់ថាគ្មានជនខិលខូចណាលួចបង្កប់ backdoor ក្នុងអំឡុងពេលដែលប្រព័ន្ធមិនទាន់បានជួសជុលនោះទេ។
អ្វីដែលនឹងកើតឡើងបន្ទាប់ និងសំណួរដែលមិនទាន់មានចម្លើយ
ព្រឹត្តិការណ៍ PHP-ocalypse ដើរតួជាសញ្ញាព្រមានជាមុនសម្រាប់ការថែទាំកម្មវិធីនៅក្នុងយុគសម័យបញ្ញាសិប្បនិម្មិត។ ទោះបីជា OpenAI បានប្រកាសពីគំនិតផ្តួចផ្តើមការពាររួមគ្នា "Patch the Planet" ដោយផ្តល់ឧបករណ៍សុវត្ថិភាពឧបត្ថម្ភធនដល់អ្នកថែទាំកម្មវិធីសំខាន់ៗក៏ដោយ ក៏បញ្ហារចនាសម្ព័ន្ធនៅតែមិនទាន់ត្រូវបានដោះស្រាយនៅឡើយ។
សំណួរសំខាន់ពីរនៅតែបន្តកើតមាន៖ ទីមួយ តើនរណាជាអ្នកទម្លាយព័ត៌មានលម្អិតអំពីភាពងាយរងគ្រោះ និងបង្កឱ្យមានការវាយប្រហារមុនកាលបរិច្ឆេទប្រកាសជាផ្លូវការ? ការរកឃើញរបស់ AWS អំពីការវាយប្រហារមុនពេលការលាតត្រដាង បង្ហាញថាការរក្សាការសម្ងាត់គឺស្ទើរតែមិនអាចទៅរួចទេនៅក្នុងប្រព័ន្ធអេកូឡូស៊ីដ៏ធំធេងបែបនេះ។
ទីពីរ តើមានកំហុសឆ្គងដែលមានអាយុកាលរាប់សិបឆ្នាំប៉ុន្មានទៀតដែលកំពុងរង់ចាំការរកឃើញ? ជាមួយនឹងម៉ូដែល AI ដែលឥឡូវនេះអាចស្កេនកូដចំហរាប់ពាន់លានបន្ទាត់ក្នុងរយៈពេលប៉ុន្មាននាទី អ្នកការពារត្រូវតែដឹងថាសុវត្ថិភាពតាមរយៈការលាក់បាំងគឺលែងមានប្រសិទ្ធភាពទៀតហើយ។ គម្លាតពេលវេលារវាងការរកឃើញកំហុស និងការប្រែក្លាយវាទៅជាអាវុធវាយប្រហារបានធ្លាក់ចុះមកនៅត្រឹមកម្រិតសូន្យ។
សំណួរដែលសួរញឹកញាប់ (FAQ)
តើភាពងាយរងគ្រោះនេះប៉ះពាល់ដល់កុំព្យូទ័រផ្ទាល់ខ្លួន ឬស្មាតហ្វូនរបស់ខ្ញុំដែរឬទេ? ទេ! CVE-2026-109618 និង CVE-2026-109619 គឺជាភាពងាយរងគ្រោះផ្នែកម៉ាស៊ីនបម្រើ (server-side) ដែលប៉ះពាល់ដល់ម៉ាស៊ីនផ្ទុកកម្មវិធីវិបប៉ុណ្ណោះ។ កុំព្យូទ័រតាមផ្ទះ និងឧបករណ៍ចល័តផ្ទាល់ខ្លួនមិនដំណើរការម៉ាស៊ីនបម្រើវិប PHP នោះទេ។
ប្រសិនបើខ្ញុំដំណើរការគេហទំព័រ WordPress លើសេវាកម្ម managed hosting តើខ្ញុំគួរធ្វើដូចម្តេច? ក្រុមហ៊ុនផ្តល់សេវា managed host ល្បីៗភាគច្រើន (ដូចជា WP Engine, Automattic, ឬ GoDaddy) ដាក់ពង្រាយបំណះកម្រិតប្រព័ន្ធដោយស្វ័យប្រវត្តិ។ អ្នកគួរតែផ្ទៀងផ្ទាត់ទំព័រស្ថានភាពរបស់ក្រុមហ៊ុនផ្គត់ផ្គង់សេវាកម្មរបស់អ្នក ដើម្បីបញ្ជាក់ថាកំណែ PHP របស់ម៉ាស៊ីនបម្រើត្រូវបានដំឡើងទៅកំណែដែលបានជួសជុលរួចរាល់។
តើកម្មវិធីជំនួយសុវត្ថិភាព (security plugin) របស់ WordPress អាចរារាំងការវាយប្រហារនេះបានទេ? ជាទូទៅគឺមិនអាចទេ។ នៅក្រោមទម្រង់រៀបចំជាច្រើន ជាពិសេសការរៀបចំ Apache ដែលដំណើរការ mod_php ការខូចខាតអង្គចងចាំកើតឡើងនៅក្នុងកម្មវិធីបកប្រែ PHP មុនពេលដែលស្គ្រីបកម្រិតកម្មវិធី និងកម្មវិធីជំនួយសុវត្ថិភាពអាចចាប់ផ្តើមដំណើរការទៅទៀត។ អ្នកត្រូវតែជួសជុលកំណែស្នូលរបស់ PHP ឬច្រោះសំណើដោយប្រើ Web Application Firewall (WAF)។
ហេតុអ្វីបានជាកំណែ PHP ចាស់ៗដូចជា PHP 7.4 និង 8.0 មិនទទួលបានការអាប់ដេតជាផ្លូវការ? កំណែ PHP មានកាលវិភាគកំណត់ច្បាស់លាស់ ហើយបាត់បង់ការគាំទ្រជាផ្លូវការបន្ទាប់ពីរយៈពេល 3 ឆ្នាំ។ ដោយសារ PHP 7.4 ដល់ 8.1 បានផុតកំណត់ការគាំទ្រជាផ្លូវការ អ្នកថែទាំបានផ្តល់ត្រឹមតែបំណះកូដប្រភពប៉ុណ្ណោះ ដោយទុកភារកិច្ចចងក្រងកញ្ចប់អាប់ដេតឱ្យទៅការចែកចាយ Linux និងក្រុមហ៊ុនផ្គត់ផ្គង់ផ្ទាល់។
ហេតុអ្វីបានជាបញ្ញាសិប្បនិម្មិតដើរតួនាទីយ៉ាងសំខាន់ក្នុងឧប្បត្តិហេតុនេះ? ម៉ូដែល AI កម្រិតខ្ពស់ រួមទាំង GPT-5.6 Sol របស់ OpenAI និង Wiz Atlas ត្រូវបានប្រើប្រាស់ដោយក្រុមសន្តិសុខដើម្បីស្វែងរកកំហុសអង្គចងចាំដែលអ្នកសវនកម្មជាមនុស្សមើលរំលងអស់រយៈពេលជាងមួយទសវត្សរ៍។ ប៉ុន្តែសមត្ថភាពដូចគ្នានេះក៏អាចឱ្យជនខិលខូចបង្កើតស្គ្រីបវាយប្រហារយ៉ាងឆាប់រហ័សភ្លាមៗនៅពេលដែលព័ត៌មានសង្ខេបអំពីភាពងាយរងគ្រោះត្រូវបានលេចចេញ។