作为驱动全球大约 70% 网站的服务器端编程语言,PHP 中的一对关键漏洞本周引发了全球网络安全领域的紧急应对。这些漏洞于 2026年10月21日 披露,允许未经身份验证的攻击者远程执行任意代码,导致国家安全机构、云巨头和数字基础设施运营商发布紧急警告,与此同时,数百万次自动化漏洞利用尝试充斥着互联网。
该事件被研究人员称为“PHP2Shell”,并在各大技术论坛上迅速被冠以“PHP末日”(PHP-ocalypse)的称号,它迫使大型Web资产和欧洲政府门户网站采取防御性下线措施。这场危机不仅暴露了互联网基础软件的脆弱性,也揭示了人工智能在发现和武器化安全漏洞方面的颠覆性速度。
事件起因:为 70% 的互联网紧急修补漏洞
由于前一天漏洞细节发生意外泄露,PHP Foundation 和 PHP Group 于 2026年10月21日 星期三 14:00 UTC 发布了紧急安全版本。网络安全初创公司 Calif、云安全公司 Wiz 以及 OpenAI 的安全研究人员曾花了数周时间,就 PHP 引擎核心 C 代码中发现的两个底层缺陷协调披露事宜。
当漏洞标识符和高级描述在开发者讨论板块上公开出现时,协调一致的披露禁令提前破裂。披露信息的泄露使原本井然有序的补丁计划瞬间变成了一场紧迫的运维危机。在泄露发生后的几小时内,互联网监控公司记录到了恶意扫描的急剧暴增,迫使 PHP 安全团队加快发布进程,以保护暴露在外的基础设施。
由于 PHP 是 WordPress、Drupal、Joomla 和 Magento 等内容管理系统以及定制企业架构的基石,其波及范围涵盖了数千万台面向公众的 Web 服务器。Censys 在发布时确定了大约 2.58 million 个直接面向互联网的主机和 54.9 million 个运行 PHP 的 Web 资产。
观看:PHP2Shell——导致政府网站下线的 PHP 漏洞详解

Video: YouTube 上的 Refreshing AI Latest
技术解析:剖析 CVE-2026-109618 与 CVE-2026-109619
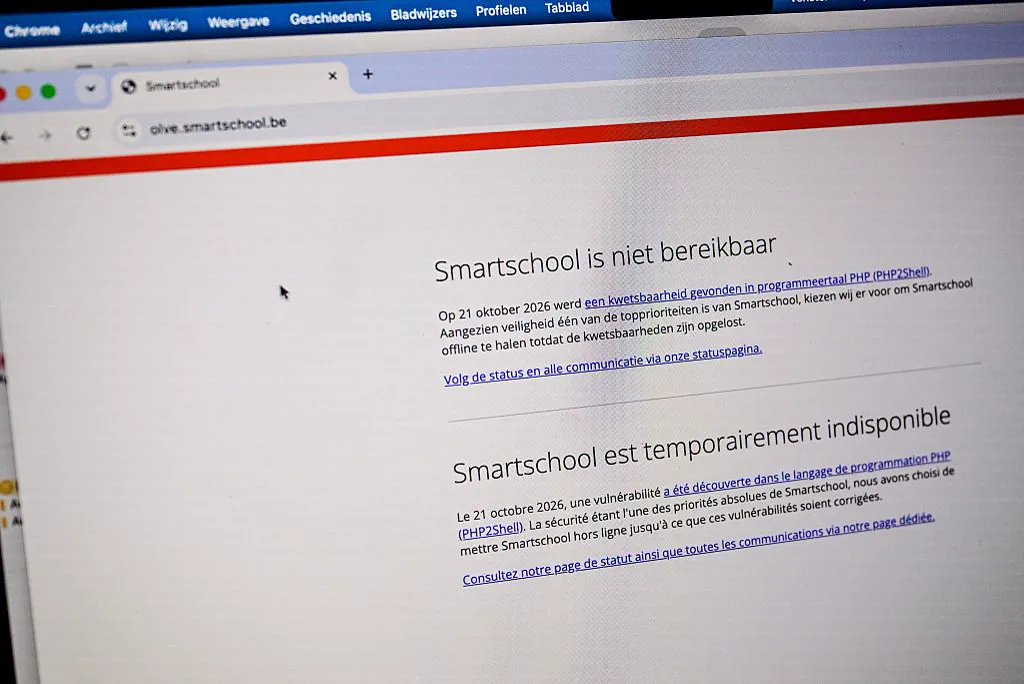 Photo: TechCrunch (source)
这两个漏洞的通用漏洞评分系统(CVSS v4.0)评分均高达 9.2 out of 10,反映出其严重的后果以及无需任何身份验证的特点。这两个缺陷并非存在于第三方插件或应用层 PHP 代码中,而是存在于 PHP 的内部请求处理和内存管理例程中。
- CVE-2026-109618(内存不足损坏): 当 PHP 解释器在处理传入的 Web 请求时耗尽内存时发生。如果内存不足异常在内部数据结构正确初始化之前突然中止处理,PHP 的清理处理程序会错误地将该未初始化的内存状态视为有效,从而允许攻击者劫持控制流。
- CVE-2026-109619(陈旧全局状态 / 释放后使用): 当致命错误终止请求时发生,此时残留的指针和内存结构保持原样,而不是被正确丢弃。当共享的 PHP 工作进程接收后续传入的请求时,它可能会顺着这些悬空引用进入已释放的内存,从而允许攻击者操纵内部状态并执行任意系统 shell 命令。
至关重要的是,在运行带有传统 mod_php 模块的 Apache 的 Web 服务器上,攻击者精心构建的有效载荷甚至可以在任何应用程序代码或 WordPress 安全插件开始运行之前触发此内存损坏。使用 PHP-FPM、LiteSpeed 和 FrankenPHP 的配置也同样脆弱,不过 Apache mod_php 代表了执行任意命令阻力最小的途径。
受影响版本与补丁矩阵
PHP 安全团队在当前维护的所有四个发布分支中发布了指向性版本。然而,更广泛的生态系统面临着一场艰难的战役:安全公司 Melurna 估计,全球大约 49% 的活跃 PHP 部署运行的是传统的、已停止维护(EOL)的版本,这些版本无法接收自动的下游软件包更新。
| PHP 分支 | 补丁前状态 | 已修复版本 | 官方支持状态 |
|---|---|---|---|
| PHP 8.5 | 易受攻击 (8.5.0–8.5.11) | 8.5.12 | 积极支持 |
| PHP 8.4 | 易受攻击 (8.4.0–8.4.26) | 8.4.27 | 积极支持 |
| PHP 8.3 | 易受攻击 (8.3.0–8.3.35) | 8.3.36 | 积极支持 |
| PHP 8.2 | 易受攻击 (8.2.0–8.2.34) | 8.2.35 | 仅限安全支持 |
| PHP 8.1 及更早版本 | 易受攻击 (5.4–8.1.x) | 无(仅限源码反向移植) | 停止维护 (EOL) |
对于仍在使用 PHP 7.4、8.0 或 8.1 的管理员,PHP 团队发布了最低限度的源码级反向移植补丁,但如果没有自定义上游仓库或供应商提供的操作系统更新,自动软件包管理器将无法分发这些修复程序。
人工智能的角色:发现与武器化
 Photo: sumsub.com (source)
PHP2Shell 事件的一个显著特征是这些漏洞的发现方式。虽然人类开发人员在十多年前编写了存在缺陷的 C 逻辑,但人工智能发现了利用它的路径。Calif 最初于 8月1日 使用 OpenAI 的 GPT-5.6 Sol 识别出了该漏洞模式。与此同时,Wiz 借助 Google 的 Gemini 4 Argon,利用其自主漏洞分析平台 Wiz Atlas 发现了这些缺陷。
Wiz 的研究人员指出,这些漏洞需要极其微妙的内存分配序列,这在手动源码审计期间已经超出了“人类研究人员实际所能达到的极限”。然而,前沿人工智能模型迅速对内存结构进行了建模,模拟了崩溃,并确定了实现远程执行的可重复途径。
然而,这一突破凸显了自动化攻击工具的极度不对称性。安全分析师报告称,几乎在 CVE 标识符和技术摘要泄露的同时,威胁行为者就在利用代码生成模型来逆向工程出可用的漏洞利用脚本,其所花的时间仅为人类漏洞编写者通常所需时间的一小部分。
全球影响:下线、Cloudflare 流量激增与政府警报
事件发生后,其直接后果堪比一场重大的基础设施瘫痪。几个国家的政府选择将面向公民的数字服务完全下线,而不是冒着数据库遭受灾难性破坏的风险。英国各地的市政网站(包括爱丁堡、布里斯托和牛津议会的门户服务器)纷纷关闭,而芬兰、荷兰、法国和比利时的国家机构也暂时撤回了受影响的在线门户网站。
知名的在线平台也感受到了冲击。Wikimedia Foundation 将特定的内部和公共系统关闭以应用更新,而包括 4chan 和 DeviantArt 在内的网站则经历了长时间的停机。
遥测数据证明,这一威胁绝非仅停留在理论层面:
- Amazon Web Services (AWS): 首席安全官 CJ Moses 证实,AWS 蜜罐在 October 17(即公开宣布前四天)检测到了针对这些漏洞的实时漏洞利用探测,这表明在漏洞处于保密期时,成熟的攻击者就已经获取了相关细节。
- Cloudflare: 首席执行官 Matthew Prince 宣布,在早期泄露发生后的 45 分钟内,Cloudflare 的网络承受了数万次漏洞利用尝试,并在接下来的 24 小时内飙升至 millions of automated attacks 以上。Cloudflare 于 10月21日 03:02 UTC 推送了全球 Web 应用程序防火墙(WAF)缓解措施。
- 联邦警告: 网络安全和基础设施安全局(CISA)、联邦调查局(FBI)和国家安全局(NSA)发布了紧急指令,建议无法立即修补漏洞的组织完全断开面向互联网的 PHP 系统。
PHP2Shell 与 Log4Shell 及 Heartbleed 的对比
 Photo: sumsub.com (source)
网络安全研究人员立即将 PHP2Shell 与 2014年 的 Heartbleed 和 2021年 的 Log4Shell 等历史性分水岭事件进行了对比。
与 Log4Shell 类似,PHP2Shell 存在于一个根深蒂固的开源软件组件中,企业很少对其进行直接审计。然而,虽然 Log4j 需要在专门的企业服务中触发特定的 Java 日志记录操作,但 PHP 直接处于 Web 的最前端。发送到未打补丁服务器的 HTTP POST 请求可以在不传递凭据、不填写表单或不访问有效端点的情况下触发任意执行。
与 Heartbleed(主要是一个允许窃听的内存泄露漏洞)不同,PHP2Shell 允许立即进行远程命令执行。攻击者可以植入 Web shell、窃取数据库内容、提取凭据、篡改内容,或者将主机招募到僵尸网络中以进行 DDoS 攻击和未经授权的加密货币挖矿。
网站所有者与开发人员的实用行动指南
对于普通互联网用户而言,无需下载或安装任何内容,因为该漏洞影响的是 Web 服务器,而不是客户端浏览器或操作系统。对于系统管理员、Web 开发人员和网站所有者来说,立即采取行动是毋庸置疑的:
- 立即升级核心 PHP: 应用适用于您发布版本的官方已修复二进制文件(PHP 8.5.12, 8.4.27, 8.3.36, or 8.2.35),并完全重启底层 Web 服务(
php-fpm、Apache 或 NGINX)。 - 停用 mod_php: 将传统环境从 Apache 的
mod_php模块过渡到在强化的反向代理后运行的PHP-FPM,从而显著减少原始请求内存暴露。 - 审计过时的服务器: 运行 PHP 8.1 或更早版本的系统必须立即升级到受支持的分支。如果无法快速迁移,组织应实施积极的供应商反向移植,或切断与主机的外部互联网路由。
- 启用边缘 WAF 过滤: 确保边缘代理和内容分发网络(Cloudflare、AWS CloudFront、Fastly)部署了处于激活状态的自动化特征规则,以拦截畸形的请求标头。
- 检查 Web Shell: 系统操作人员应在文档根目录下运行文件完整性监控,以验证恶意行为者是否在补丁发布前的暴露窗口期间植入了后门。
下一步发展与未解之谜
在人工智能时代,PHP末日事件为软件维护敲响了警钟。虽然 OpenAI 宣布了一项更广泛的“修补地球”(Patch the Planet)协调防御倡议,向关键软件维护人员提供资助的安全工具,但结构性问题仍未解决。
两个关键问题依然悬而未决:首先,是谁泄露了漏洞细节并在官方披露窗口之前引发了攻击?AWS 发现披露前攻击表明,在庞大复杂的生态系统中,几乎不可能维持保密协议的完整性。
其次,还有多少存在了数十年的漏洞等待被发现?随着人工智能模型现在能够在几分钟内扫描数十亿行传统开源代码,防御者必须意识到,通过隐蔽实现安全的做法已经彻底终结。漏洞被发现与其被主动武器化之间的时间窗口实际上已缩短至零。
常见问题解答
此漏洞会影响我的个人电脑或智能手机吗? 不会。CVE-2026-109618 和 CVE-2026-109619 是服务器端漏洞,影响托管 Web 应用程序的机器;个人家用电脑和移动设备不运行 PHP Web 服务器。
如果我在托管主机上运行 WordPress 网站,我该怎么办? 大多数信誉良好的托管主机(如 WP Engine, Automattic 或 GoDaddy)会自动部署平台级补丁。您应该通过托管提供商的状态页面进行核实,确保您服务器的底层 PHP 版本已升级到已修复的版本。
WordPress 安全插件可以阻止此漏洞利用吗? 通常不能。在许多配置下(特别是运行 mod_php 的 Apache 设置),内存损坏发生在 PHP 解释器内部,此时应用层脚本和安全插件甚至还无法执行。您必须修补核心 PHP 二进制文件,或使用边缘 Web 应用程序防火墙(WAF)过滤请求。
为什么像 PHP 7.4 和 8.0 这样的旧版本 PHP 没有获得官方的二进制更新? PHP 版本有严格的生命周期计划,并在三年后失去官方支持。由于 PHP 7.4 到 8.1 已正式停止维护,维护者仅提供了原始源代码的反向移植,而将编译后的软件包更新留给了 Linux 发行版和下游供应商。
为什么人工智能是这次事件的核心? 安全团队利用先进的人工智能模型(包括 OpenAI 的 GPT-5.6 Sol 和 Wiz Atlas)发现了人类审计员忽视了十多年的内存缺陷。然而,一旦漏洞摘要浮出水面,同样的能力也使不良行为者能够迅速生成漏洞利用脚本。